
 Partner-Anmeldung
 Kundenbetreuung
 Glasfaser-Abschluss
 Wi-Fi-Router
 Wi-Fi-Zugangspunkte
 Mehrwertige Dienstleistungen
Sága Wi-Fi 7-Router
Entwickelt für Spitzenleistung und einfache Aufarbeitung.
Weitere Informationen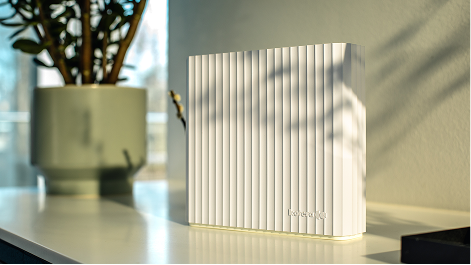

Icotera-Richtlinie zur Offenlegung von Sicherheitslücken
Bei Icotera haben wir uns dazu verpflichtet, CPE-Produkte anzubieten, mit denen unsere Kunden ihre Nutzer und ihr Netzwerk einfach und effektiv vor böswilligen Handlungen schützen können.
Dies geschieht durch die Gewährleistung der Sicherheit unserer Software für Verbrauchergeräte (CPE) und Konfigurationsempfehlungen.
Diese Richtlinie zur Offenlegung von Sicherheitslücken beschreibt die Verfahren, nach denen Sicherheitsforscher und Einzelpersonen potenzielle Sicherheitslücken in unseren Produkten verantwortungsbewusst melden können.
Fragen zur Produktsicherheit werden vom Icotera Product Security Incident Response Team (PSIRT) bearbeitet.
– Product vulnerabilities and security incidents – psirt@icotera.com – Use this address for any suspected vulnerability or security weakness in an Icotera CPE product, its firmware or an associated service, and for any security incident affecting an Icotera product in operation. It is Icotera’s single point of contact for these reports and is monitored by the PSIRT.
– All other security matters – security@icotera.com – Use this address for security questions and concerns that do not relate to an Icotera product — for example, our website, our corporate IT, or e-mails and domains impersonating Icotera.
– If you are not sure which applies, write to psirt@icotera.com. We would far rather receive a report at the wrong address than not receive it at all, and we route it internally. A report sent to security@icotera.com that turns out to concern one of our products is passed to the PSIRT and handled under this policy.
– Encrypt your email using our PGP key to ensure the confidentiality of the communication.
– Include your contact information, including your name and email address.
– Icotera is committed to acknowledging receipt of your report within 72 hours.
– We will provide regular updates on the status of the investigation.
– Registering a report is not in itself a confirmation that a vulnerability exists.
– Sicherheitsforscher sind verpflichtet, angemessene Anstrengungen zu unternehmen, um Datenschutzverletzungen, Dienstunterbrechungen und Datenzerstörung während ihrer Forschung zu vermeiden.
– Geben Sie die Schwachstelle nicht an die Öffentlichkeit oder Dritte weiter, bevor Icotera ausreichend Zeit hatte, das Problem zu beheben.
– Icotera is committed to working with security researchers to understand and address reported vulnerabilities promptly.
– We will provide public credit and recognition to the security researcher, with their consent, upon successful resolution of the vulnerability.
– Icotera wird keine rechtlichen Schritte gegen Personen einleiten, die Schwachstellen gemäß dieser Richtlinie entdecken und melden.
– Diese Richtlinie gewährt keine Erlaubnis zur Ausübung von Aktivitäten, die Icotera oder seinen Kunden schaden könnten.
– Icotera behält sich das Recht vor, diese Richtlinie jederzeit ohne vorherige Ankündigung zu aktualisieren.
– Bei Fragen oder Bedenken zu dieser Richtlinie wenden Sie sich bitte ansecurity@Icotera.com.
– Icotera PGP key can be found here.
Thank you for helping us keep our products secure!
Icotera Security Team
| Produkt | Zeitraum für Produktsicherheitsupdates und Ende des Supports |
|---|---|
| Baldur f2140 Baldur f2141 Baldur f2240 Baldur f2241 | 5 Jahre (bis zum 31. Dezember 2031) |
| Baldur fX310 Baldur fX311 Baldur fX410 Baldur fX411 Baldur fX710 Baldur fX711 | 5 Jahre (bis zum 31. Dezember 2031) |
| Sága r2501 Sága r2701 | 5 Jahre (bis zum 31. Dezember 2031) |
| i4860 | 5 Jahre (bis zum 31. Dezember 2031) |
| i6401 i6405 i6407 | 5 Jahre (bis zum 11. Dezember 2027) |
| i3550 i4850 | 5 Jahre (bis zum 1. Januar 2027) |
| i5204 i5208 | 5 Jahre (bis zum 11. Dezember 2027) |
| i3560 i4862 i4882 i4883 | 5 Jahre (bis zum 11. Dezember 2027) |
| i5901 i5905 i6901-20 i6905-20 | 5 Jahre (bis zum 1. Januar 2027) |
| i7208 i7404 i7408 | 5 Jahre (bis zum 11. Dezember 2027) |
| Hinweis: Produkte, die hier nicht aufgeführt sind, befinden sich entweder in der Phase „Ende des Supports“ oder in der Phase „Einführung neuer Produkte“. | |